
TrustShield BEC 付款詐騙紅旗初篩
把一封可疑的付款要求或**「我們換銀行帳號了」郵件,離線跑過規則引擎,
轉換成一張一頁式決策卡**:建議怎麼處理(4 級)、最重要的 3 個理由、該用
哪個既有管道去獨立查證、不該做什麼。
⚠ 不是正式判定。
明確標示「示範用途 · 非生產判定」,通常需要整合內部付款流程。
💳 標價 US$1/小時,但一次示範用不到這個錢。Capafy 平台每位使用者有 20 次免費試用
額度(24 小時內有效);貼一封信、看一張卡,遠遠用不完這個額度。
這個技能能做什麼
把郵件內容貼進對話框,就能:
- 檢查一封「供應商說要改匯款帳號」的信是不是可疑
- 檢查一封要求緊急付款/電匯的信有沒有 BEC / CEO 詐騙特徵
- 抓出保密話術、催促話術、要求繞過正常流程的用詞
- 比對寄件人網域跟真實網域的差異(仿冒網域、字元置換、TLD 置換)
- 檢查 SPF/DKIM/DMARC 驗證結果,並說明「驗證通過」不代表「可信任」
- 拿去識別化的範例,看看 TrustShield 決策卡實際長什麼樣
只要有郵件內容就能跑;只有內文、沒有表頭也可以,只是證據強度會比較弱——
系統會在卡片的「證據狀況」欄位老實告訴你缺了什麼、沒查過什麼。
使用方式
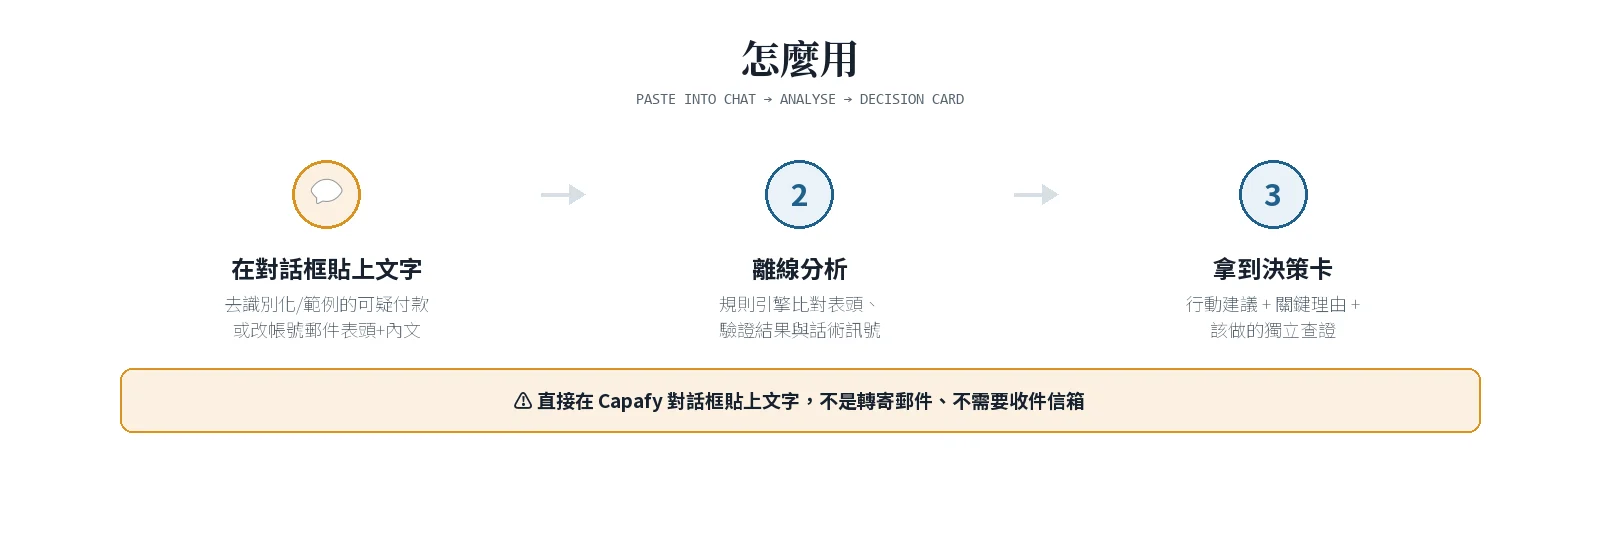
直接在這個對話框貼上文字。不是轉寄郵件,也不需要提供收件信箱。
步驟 1 — 貼上郵件: 把要檢查的郵件表頭(headers)+ 內文,或整份.eml 的原始內容複製貼上。
步驟 2 — 系統分析: 規則引擎在幾秒內離線跑完表頭驗證、仿冒網域比對、
付款/改帳號意圖、保密與急迫話術,行動建議由規則引擎決定。較高風險的案件,
會再加一段 AI(Anthropic Claude)白話說明——只解讀規則引擎已經判定好的證據,
不會改變或決定分級。全程不儲存你貼的內容。
步驟 3 — 去識別化把關: 系統會先掃過一次,拿掉/遮罩看起來像真實銀行
帳號、IBAN、SWIFT/BIC、身分證字號的內容;如果偵測到大量這類真實資料,會
直接拒絕產生卡片,只回一則提示——貼之前請先自行去識別化,或直接用
範例/測試資料。
步驟 4 — 拿到決策卡: 一張 Markdown 決策卡,包含行動建議、關鍵理由、
必做動作與升級路徑。
範例
範例一 — 供應商改帳號
「我們財務部門通知,因為境外分行系統升級,之後的付款請改匯到新帳號,
麻煩儘快處理,附件是新的匯款資訊。」
系統會標出「要求變更收款帳號」的訊號——帳號變更本身就會把行動建議地板
鎖在 🟠(暫停並升級,需雙人核准),必做動作是透過既有存檔的聯絡方式
回撥核實,而不是用信裡附的新電話或連結。
範例二 — 緊急匯款 + 保密 + 威脅後果
「這件事很緊急,請保密不要告知其他同事,馬上處理這筆匯款,否則供應商
會查扣我們在海外的貨物並採取法律行動。」
系統會標出「要求繞過流程 + 急迫施壓 + 威脅性後果」三個訊號同時出現,行動
建議地板落在 🔴(已發現惡意跡象),並附上一條「不要做」清單與升級路徑。
你會拿到什麼
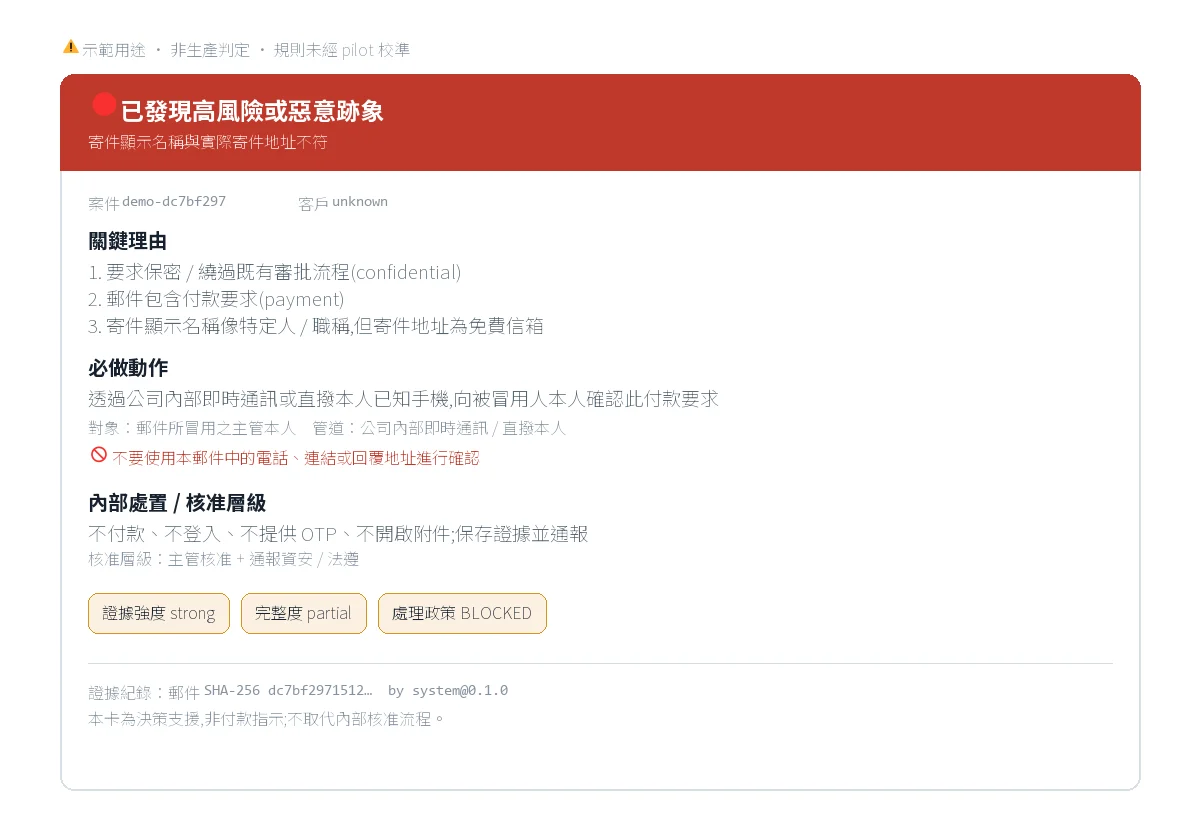
一張 Markdown 決策卡,開頭是示範用途浮水印,接著:
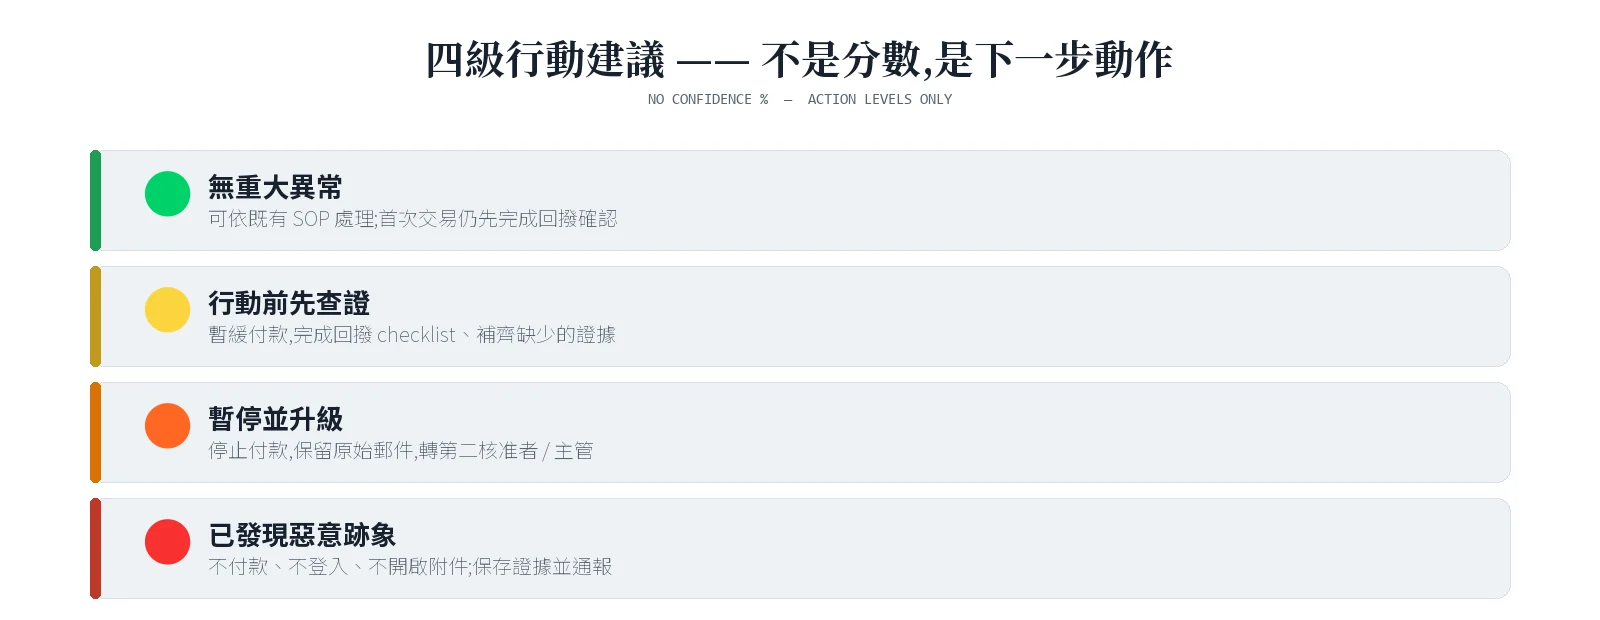
- 行動建議(4 級,不是分數):
- 🟢 無重大異常
- 🟡 行動前先查證
- 🟠 暫停並升級
- 🔴 已發現惡意跡象
- 關鍵理由——最多 3 條,每條都對應到實際觸發的規則
- 必做動作——找誰、用哪個既有管道確認,以及一條「不要」清單
(絕對不要用郵件裡附的電話/連結/回覆地址去確認) - 升級路徑——觸發條件與該找誰核准
- 證據狀況——證據強度/完整度、還缺什麼、系統沒查什麼
- 一個回到 TrustShield 的連結
為什麼選擇這個技能
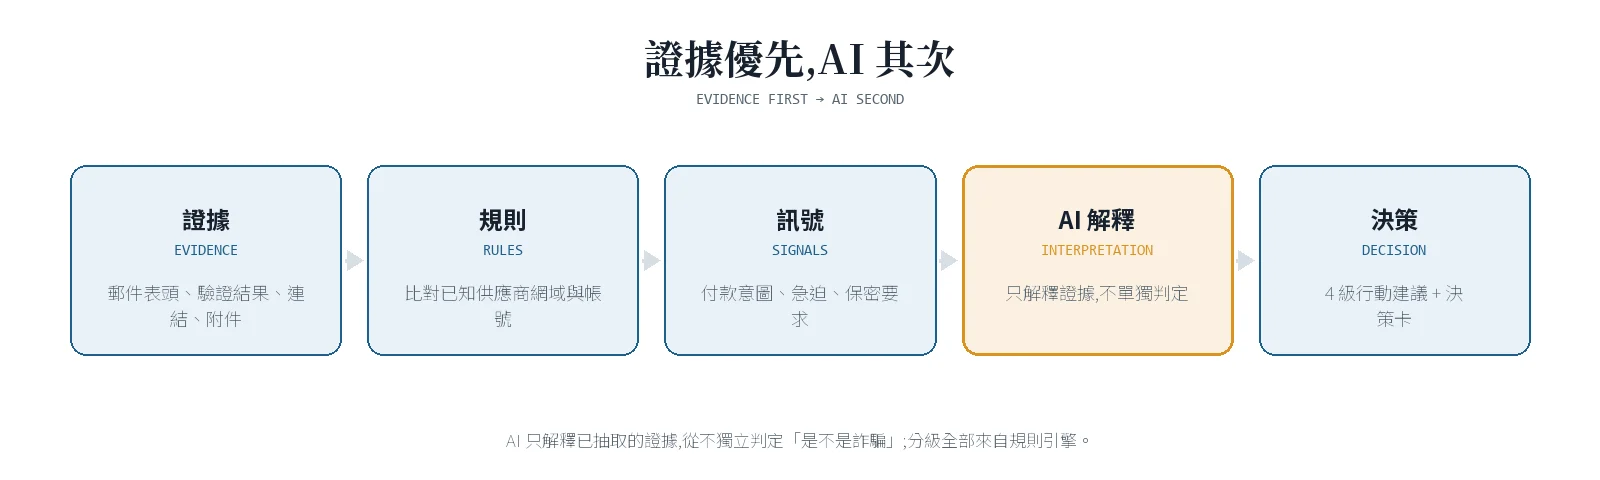
- 證據優先,AI 其次:先跑規則引擎,只有在證據支持時才給出理由;不是
憑印象判斷。 - 直接交付決策卡:拿到的是可以馬上照著做的具體下一步,不是一段泛泛
的風險提醒。 - 去識別化、判定離線:不寄信、不儲存輸入;行動建議永遠由離線規則引擎
決定,AI 只在較高風險案例解讀已判定好的證據,不會改變分級,安全地示範。 - 為財務 / AP 工作流程設計:輸出的格式(找誰、用哪個管道、不要做
什麼)就是 AP 人員接到可疑信時真正需要的下一步。
這個技能不做什麼
- 不是正式的付款控管,也不取代公司內部的核准流程。
- 沒有你的供應商主檔、沒有過往往來紀錄、沒有稽核留存、沒有回撥追蹤。
- 規則權重還沒有用真實試營運案件校準過。
- 不寄信、不儲存輸入內容。行動建議由離線規則引擎決定;較高風險案例才會
另外呼叫 AI 做證據說明(不影響分級)。
想用真實案例走一次?
這個技能本身只吃去識別化 / 範例輸入,不能拿來處理真實案件——真實的付款
判斷需要供應商主檔、簽署資料處理協議(DPA)後才能進行,依《個人資料保護法》
辦理,不是把信直接寄過來就會自動判讀。想進一步討論客製化這條路,請透過卡片最下方
「回到TrustShield」的連結洽談,不需要現在就準備任何資料。
適合對象
財務/應付帳款(AP)人員收到付款或改帳號要求時,想要一個結構化的第二意見;
記帳士/代帳業者要一次篩多個客戶的案件;資安/教育訓練想要一個具體的
BEC 紅旗案例;或單純想在自己的(去識別化)範例上,看看 TrustShield
決策卡長什麼樣子。
關於 TrustShield
TrustShield 是給財務/應付帳款團隊用的付款詐騙決策與驗證工具:轉寄一封
可疑的付款或改帳號郵件,拿到一張可稽核的決策卡,告訴你這筆付款是否
適合核准、下一步該獨立查證什麼。這個 Capafy 技能是它決策卡的
去識別化示範版。


